
E-Mail: wie sie funktioniert, woher sie kommt, wohin sie geht
Über 50 Jahre alt und noch immer das wichtigste Werkzeug der Geschäftswelt: wie eine E-Mail ihren Weg findet, warum Fälschungen so leicht waren und was sich gerade ändert.
Eine E-Mail ist ein Brief mit Umschlag
Eine E-Mail funktioniert ähnlich wie ein Brief. Es gibt einen Umschlag mit Absender und Empfänger, den die Post zum Zustellen braucht, und einen Brief im Umschlag mit Briefkopf, Betreff und Text. Das Besondere: Bei der E-Mail kann jeder auf den Umschlag und in den Briefkopf schreiben, was er will. Darauf kommen wir gleich zurück.
Der Weg einer E-Mail
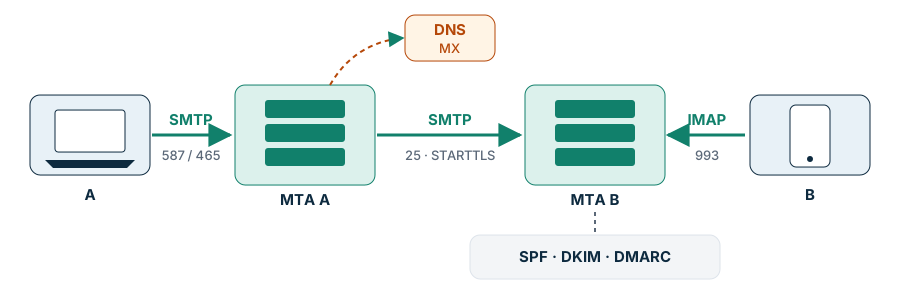
- Abschicken: Annas Mailprogramm gibt die Nachricht an den Mailserver ihrer Firma ab. Das geschieht mit dem Protokoll SMTP, mit Benutzername und Passwort.
- Weiterreichen: Annas Mailserver schaut im Telefonbuch des Internets, dem DNS, nach, welcher Server für Bens Domain zuständig ist (der «MX-Eintrag»). Dann übergibt er die Nachricht diesem Server, wieder mit SMTP.
- Abholen: Ben liest die Nachricht mit seinem Mailprogramm oder Handy. Es holt sie mit IMAP vom Server ab und lässt sie dort liegen, damit alle Geräte denselben Stand zeigen.
Eine kurze Geschichte
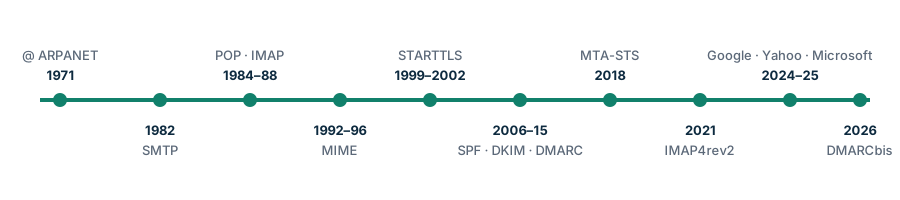
- 1971 Ray Tomlinson schickt im ARPANET, dem Vorläufer des Internets, Nachrichten zwischen zwei Computern und wählt das Zeichen @ für «bei».
- 1982 SMTP wird festgelegt, die Sprache, in der sich Mailserver bis heute unterhalten.
- 1984–88 POP und IMAP entstehen: Man muss nicht mehr am Server sitzen, um Post zu lesen.
- 1992–96 Mit MIME lassen sich Anhänge, Bilder und Umlaute verschicken.
- 1990er E-Mail wird zum Massenmedium – und zum Werkzeug für Spam und Betrug.
- ab 2000 Verschlüsselung zwischen den Servern (STARTTLS) und Echtheitsprüfungen (SPF, DKIM, DMARC) kommen dazu.
- 2024–25 Google, Yahoo und Microsoft verlangen von Massenversendern SPF, DKIM und DMARC – sonst werden E-Mails abgewiesen.
- 2026 Die überarbeitete DMARC-Regel (DMARCbis) erscheint als neuer Internetstandard.
Warum E-Mails so leicht zu fälschen waren
SMTP stammt aus einer Zeit, in der sich alle im Netz kannten. Niemand prüfte, ob «Absender: chef@firma.ch» stimmt. Betrüger nutzen das bis heute: gefälschte Rechnungen, angebliche Nachrichten der Chefin («bitte rasch überweisen») oder Links auf nachgemachte Anmeldeseiten.
Die drei Siegel: SPF, DKIM und DMARC
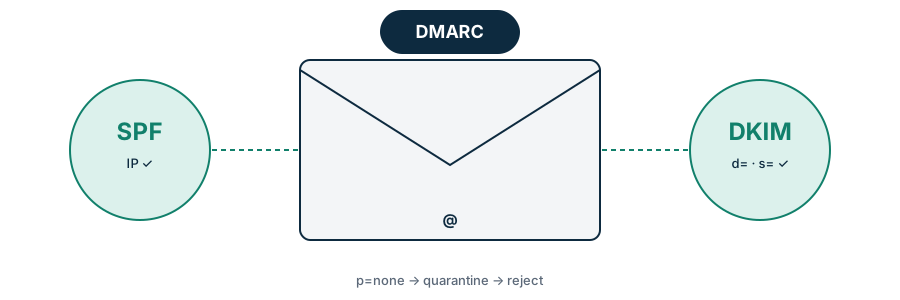
- SPF ist die Liste der Briefträger: Welche Server dürfen für meine Domain E-Mails verschicken?
- DKIM ist die Unterschrift: Der Server unterschreibt jede E-Mail digital. Wird sie unterwegs verändert, passt die Unterschrift nicht mehr.
- DMARC ist die Anweisung an die Empfänger: Was soll mit E-Mails geschehen, die vorgeben, von meiner Domain zu kommen, die Prüfung aber nicht bestehen – nur melden, in den Spam oder ablehnen?
Erst mit DMARC auf «ablehnen» (p=reject) ist eine Domain wirksam gegen Fälschungen geschützt. Viele Firmen bleiben auf halbem Weg stehen.
E-Mail heute
- Täglich werden weltweit weit über 300 Milliarden E-Mails verschickt; ein grosser Teil davon ist Spam.
- Die meisten Firmen nutzen grosse Anbieter (z. B. Microsoft 365, Google Workspace) oder einen Mailserver beim Hoster.
- Zwischen den Servern wird fast immer verschlüsselt. Die Nachricht liegt auf den Servern aber meist lesbar. Wer Vertrauliches schickt, braucht zusätzlich Ende-zu-Ende-Verschlüsselung (S/MIME oder OpenPGP) oder ein sicheres Portal.
- Phishing per E-Mail bleibt einer der häufigsten Wege, über die Angriffe auf Firmen beginnen.
Was kommt
- Strengere Regeln: Grosse Postfachanbieter weisen nicht geschützte E-Mails zunehmend ab. Ohne SPF, DKIM und DMARC kommen Rechnungen und Newsletter nicht mehr an.
- Verschlüsselung wird Pflicht: Mit MTA-STS und DANE lässt sich erzwingen, dass E-Mails nur verschlüsselt zugestellt werden.
- Quantensichere Verfahren: Die Verschlüsselung im Internet wird schrittweise auf Verfahren umgestellt, die auch künftige Quantencomputer nicht knacken. Das betrifft auch Mailserver.
- Erkennbare Absender: Mit BIMI zeigen Postfächer das Logo geprüfter Absender an – nur wer DMARC vollständig umgesetzt hat, bekommt es.
- Künstliche Intelligenz hilft beim Erkennen von Betrug – und hilft Betrügern, überzeugendere E-Mails zu schreiben. Technische Echtheitsprüfungen werden deshalb wichtiger, nicht unwichtiger.
Was Sie tun können
- SPF, DKIM und DMARC für alle Domains einrichten, auch für solche, die gar keine E-Mails senden (dort: alles ablehnen).
- DMARC-Berichte auswerten und schrittweise auf
p=rejectgehen. - Mitarbeitende schulen: Zahlungsänderungen immer telefonisch bestätigen.
- Die eigene Domain regelmässig von aussen prüfen lassen.
Kurz zusammengefasst
- E-Mail läuft in drei Etappen: Abschicken (SMTP), Weiterreichen zwischen Servern (SMTP über den MX-Eintrag) und Abholen (IMAP).
- Absender lassen sich fälschen, weil SMTP sie nicht prüft.
- SPF, DKIM und DMARC machen E-Mails überprüfbar; erst
p=rejectschützt wirksam. - Seit 2024/2025 verlangen Google, Yahoo und Microsoft diese Einträge; 2026 erscheint DMARCbis als neuer Standard.
- MTA-STS und DANE erzwingen verschlüsselte Zustellung.