
L’e-mail : comment il fonctionne, d’où il vient, où il va
Plus de 50 ans et toujours l’outil le plus important du monde des affaires : comment un e-mail trouve son chemin, pourquoi les falsifications étaient si faciles et ce qui change actuellement.
Un e-mail est une lettre dans une enveloppe
Un e-mail fonctionne un peu comme une lettre. Il y a une enveloppe avec l’expéditeur et le destinataire, dont la poste a besoin pour la distribution, et une lettre à l’intérieur avec l’en-tête, l’objet et le texte. Particularité : pour l’e-mail, chacun peut écrire ce qu’il veut sur l’enveloppe et dans l’en-tête. Nous y reviendrons.
Le chemin d’un e-mail
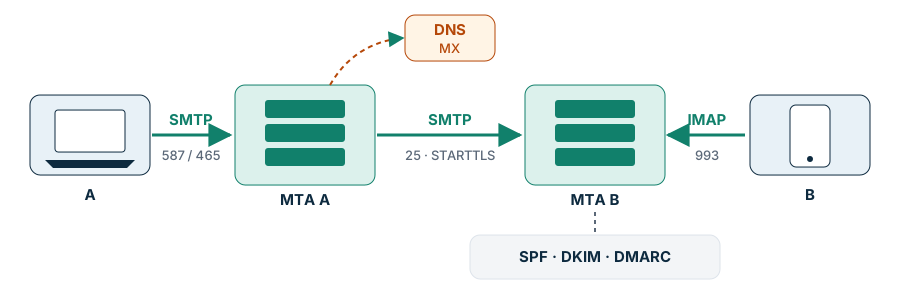
- Envoyer : le programme de messagerie d’Anna remet le message au serveur de messagerie de son entreprise, avec le protocole SMTP, au moyen d’un nom d’utilisateur et d’un mot de passe.
- Transmettre : le serveur d’Anna consulte l’annuaire d’Internet, le DNS, pour savoir quel serveur est responsable du domaine de Ben (l’« enregistrement MX »). Il lui remet ensuite le message, de nouveau avec SMTP.
- Relever : Ben lit le message avec son programme de messagerie ou son téléphone. Celui-ci le récupère avec IMAP et le laisse sur le serveur afin que tous les appareils affichent le même état.
Petite histoire
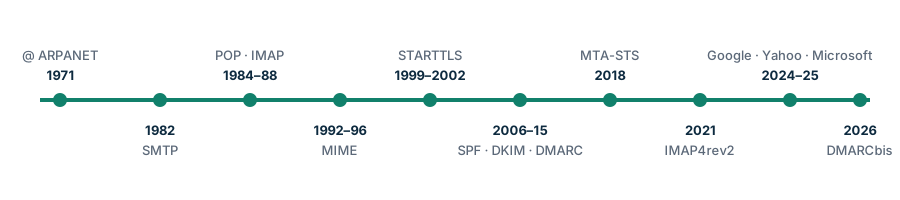
- 1971 Sur l’ARPANET, l’ancêtre d’Internet, Ray Tomlinson envoie des messages entre deux ordinateurs et choisit le signe @ pour « chez ».
- 1982 SMTP est défini, la langue que les serveurs de messagerie parlent encore aujourd’hui.
- 1984–88 POP et IMAP apparaissent : plus besoin d’être assis devant le serveur pour lire son courrier.
- 1992–96 MIME permet d’envoyer des pièces jointes, des images et des caractères accentués.
- Années 1990 L’e-mail devient un média de masse – et un outil pour le spam et la fraude.
- Dès 2000 S’ajoutent le chiffrement entre serveurs (STARTTLS) et les contrôles d’authenticité (SPF, DKIM, DMARC).
- 2024–25 Google, Yahoo et Microsoft exigent SPF, DKIM et DMARC des expéditeurs en masse – sinon les e-mails sont refusés.
- 2026 La règle DMARC révisée (DMARCbis) paraît comme nouvelle norme Internet.
Pourquoi les e-mails étaient si faciles à falsifier
SMTP date d’une époque où tout le monde se connaissait sur le réseau. Personne ne vérifiait si « Expéditeur : chef@entreprise.ch » était exact. Les fraudeurs l’exploitent encore aujourd’hui : fausses factures, prétendus messages de la cheffe (« merci de virer rapidement ») ou liens vers des pages de connexion imitées.
Les trois sceaux : SPF, DKIM et DMARC
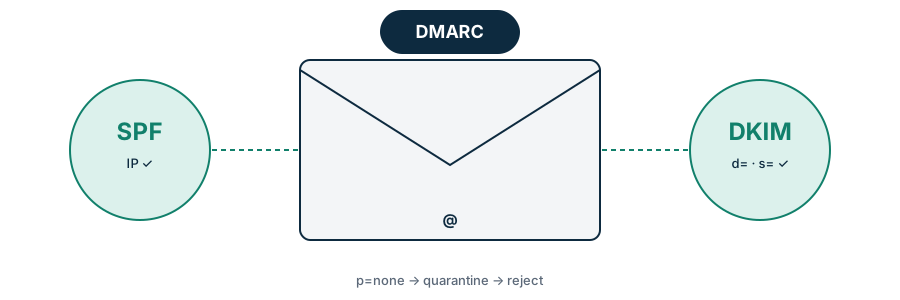
- SPF est la liste des facteurs : quels serveurs peuvent envoyer des e-mails pour mon domaine ?
- DKIM est la signature : le serveur signe chaque e-mail numériquement. S’il est modifié en route, la signature ne correspond plus.
- DMARC est l’instruction aux destinataires : que faire des e-mails qui prétendent venir de mon domaine mais échouent au contrôle – seulement signaler, mettre en spam ou refuser ?
Ce n’est qu’avec DMARC sur « refuser » (p=reject) qu’un domaine est réellement protégé contre les falsifications. Beaucoup d’entreprises s’arrêtent à mi-chemin.
L’e-mail aujourd’hui
- Bien plus de 300 milliards d’e-mails sont envoyés chaque jour dans le monde ; une grande partie est du spam.
- La plupart des entreprises utilisent de grands fournisseurs (p. ex. Microsoft 365, Google Workspace) ou un serveur de messagerie chez leur hébergeur.
- Entre les serveurs, le trafic est presque toujours chiffré. Sur les serveurs, le message est toutefois généralement stocké en clair. Les contenus confidentiels nécessitent en plus un chiffrement de bout en bout (S/MIME ou OpenPGP) ou un portail sécurisé.
- Le phishing par e-mail reste l’une des voies les plus fréquentes par lesquelles commencent les attaques contre les entreprises.
Ce qui arrive
- Des règles plus strictes : les grands fournisseurs de messagerie refusent de plus en plus les e-mails non protégés. Sans SPF, DKIM et DMARC, factures et newsletters n’arrivent plus.
- Le chiffrement devient obligatoire : MTA-STS et DANE permettent d’imposer que les e-mails ne soient remis que chiffrés.
- Méthodes résistantes au quantique : le chiffrement sur Internet passe progressivement à des méthodes que les futurs ordinateurs quantiques ne pourront pas casser. Cela concerne aussi les serveurs de messagerie.
- Expéditeurs reconnaissables : avec BIMI, les boîtes de réception affichent le logo des expéditeurs vérifiés – seulement si DMARC est entièrement mis en œuvre.
- L’intelligence artificielle aide à détecter la fraude – et aide les fraudeurs à écrire des e-mails plus convaincants. Les contrôles techniques d’authenticité gagnent donc en importance.
Ce que vous pouvez faire
- Configurer SPF, DKIM et DMARC pour tous les domaines, y compris ceux qui n’envoient aucun e-mail (là : tout refuser).
- Analyser les rapports DMARC et passer progressivement à
p=reject. - Former le personnel : toujours confirmer par téléphone les changements de coordonnées de paiement.
- Faire vérifier régulièrement son propre domaine depuis l’extérieur.
En bref
- L’e-mail voyage en trois étapes : envoi (SMTP), transmission entre serveurs (SMTP via l’enregistrement MX) et relève (IMAP).
- Les expéditeurs peuvent être falsifiés, car SMTP ne les vérifie pas.
- SPF, DKIM et DMARC rendent les e-mails vérifiables ; seul
p=rejectprotège efficacement. - Depuis 2024/2025, Google, Yahoo et Microsoft exigent ces enregistrements ; en 2026, DMARCbis paraît comme nouvelle norme.
- MTA-STS et DANE imposent une remise chiffrée.