
L’e-mail: come funziona, da dove viene, dove va
Ha più di 50 anni ed è ancora lo strumento più importante del mondo degli affari: come un’e-mail trova la sua strada, perché falsificarla era così facile e che cosa sta cambiando.
Un’e-mail è una lettera in una busta
Un’e-mail funziona in modo simile a una lettera. C’è una busta con mittente e destinatario, che serve alla posta per il recapito, e una lettera all’interno con intestazione, oggetto e testo. La particolarità: nell’e-mail chiunque può scrivere ciò che vuole sulla busta e nell’intestazione. Ci torneremo tra poco.
Il percorso di un’e-mail
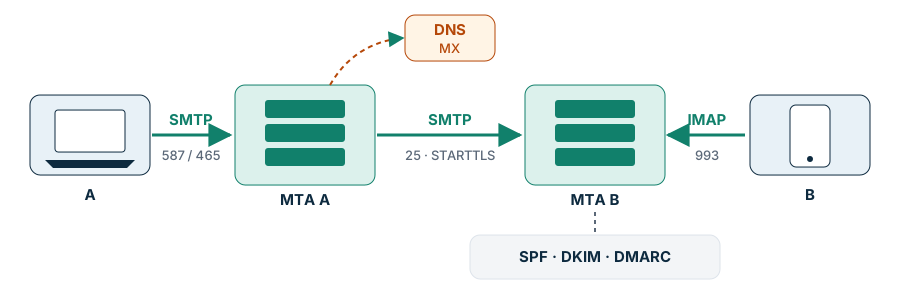
- Spedire: il programma di posta di Anna consegna il messaggio al server di posta della sua azienda, con il protocollo SMTP, usando nome utente e password.
- Inoltrare: il server di Anna consulta l’elenco telefonico di Internet, il DNS, per sapere quale server è responsabile del dominio di Ben (il «record MX»). Poi gli consegna il messaggio, di nuovo con SMTP.
- Ritirare: Ben legge il messaggio con il suo programma di posta o il telefono, che lo scarica con IMAP e lo lascia sul server, così che tutti i dispositivi mostrino lo stesso stato.
Breve storia
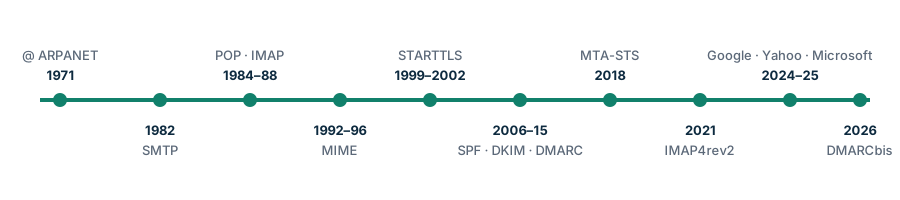
- 1971 Su ARPANET, il precursore di Internet, Ray Tomlinson invia messaggi tra due computer e sceglie il segno @ per «presso».
- 1982 Viene definito SMTP, la lingua con cui i server di posta comunicano ancora oggi.
- 1984–88 Nascono POP e IMAP: non serve più stare davanti al server per leggere la posta.
- 1992–96 Con MIME si possono inviare allegati, immagini e caratteri accentati.
- Anni ’90 L’e-mail diventa un mezzo di massa – e uno strumento per spam e frodi.
- Dal 2000 Si aggiungono la cifratura tra i server (STARTTLS) e i controlli di autenticità (SPF, DKIM, DMARC).
- 2024–25 Google, Yahoo e Microsoft esigono SPF, DKIM e DMARC da chi invia grandi volumi – altrimenti le e-mail vengono respinte.
- 2026 La regola DMARC rivista (DMARCbis) viene pubblicata come nuovo standard Internet.
Perché le e-mail erano così facili da falsificare
SMTP risale a un’epoca in cui in rete tutti si conoscevano. Nessuno verificava se «Mittente: capo@azienda.ch» fosse vero. I truffatori lo sfruttano ancora oggi: fatture false, presunti messaggi della capa («per favore bonifica subito») o link a pagine di accesso contraffatte.
I tre sigilli: SPF, DKIM e DMARC
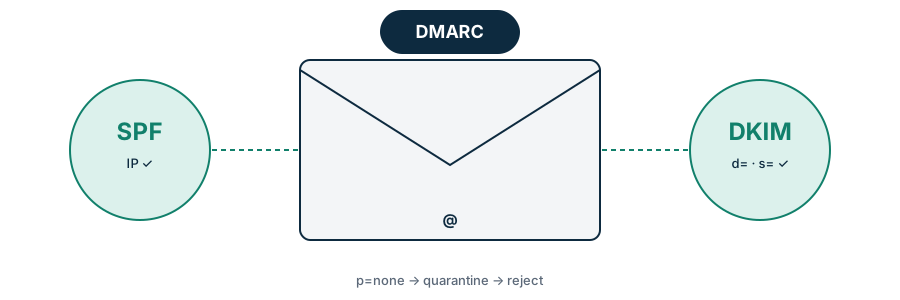
- SPF è l’elenco dei postini: quali server possono inviare e-mail per il mio dominio?
- DKIM è la firma: il server firma digitalmente ogni e-mail. Se viene modificata durante il percorso, la firma non corrisponde più.
- DMARC è l’istruzione ai destinatari: che cosa fare con le e-mail che dicono di provenire dal mio dominio ma non superano il controllo – solo segnalare, spostare nello spam o respingere?
Solo con DMARC su «respingere» (p=reject) un dominio è protetto efficacemente dalle falsificazioni. Molte aziende si fermano a metà strada.
L’e-mail oggi
- Ogni giorno nel mondo vengono inviate ben più di 300 miliardi di e-mail; una gran parte è spam.
- La maggior parte delle aziende usa grandi fornitori (p. es. Microsoft 365, Google Workspace) o un server di posta presso il proprio hoster.
- Tra i server il traffico è quasi sempre cifrato. Sui server, però, il messaggio è di solito salvato in chiaro. Per contenuti confidenziali serve in più una cifratura end-to-end (S/MIME o OpenPGP) o un portale sicuro.
- Il phishing via e-mail resta una delle vie più frequenti con cui iniziano gli attacchi alle aziende.
Che cosa arriverà
- Regole più severe: i grandi fornitori di caselle respingono sempre più le e-mail non protette. Senza SPF, DKIM e DMARC fatture e newsletter non arrivano più.
- La cifratura diventa obbligatoria: con MTA-STS e DANE si può imporre che le e-mail vengano consegnate solo cifrate.
- Metodi resistenti ai computer quantistici: la cifratura in Internet passa gradualmente a metodi che i futuri computer quantistici non potranno violare. Ciò riguarda anche i server di posta.
- Mittenti riconoscibili: con BIMI le caselle mostrano il logo dei mittenti verificati – solo a chi ha attuato DMARC in modo completo.
- L’intelligenza artificiale aiuta a riconoscere le frodi – e aiuta i truffatori a scrivere e-mail più convincenti. I controlli tecnici di autenticità diventano quindi più importanti, non meno.
Che cosa può fare
- Configurare SPF, DKIM e DMARC per tutti i domini, anche per quelli che non inviano e-mail (lì: respingere tutto).
- Analizzare i rapporti DMARC e passare gradualmente a
p=reject. - Formare il personale: confermare sempre per telefono le modifiche delle coordinate di pagamento.
- Far verificare regolarmente il proprio dominio dall’esterno.
In breve
- L’e-mail viaggia in tre tappe: invio (SMTP), inoltro tra server (SMTP tramite il record MX) e ritiro (IMAP).
- I mittenti si possono falsificare perché SMTP non li verifica.
- SPF, DKIM e DMARC rendono le e-mail verificabili; solo
p=rejectprotegge efficacemente. - Dal 2024/2025 Google, Yahoo e Microsoft esigono questi record; nel 2026 DMARCbis è pubblicato come nuovo standard.
- MTA-STS e DANE impongono la consegna cifrata.